
La cuestión no es únicamente dónde se almacenan los datos o dónde está ubicada una nube. También importa quién desarrolla la tecnología, quién controla su evolución, bajo qué jurisdicción opera el proveedor y qué capacidad real tenemos para seguir utilizándola, sustituirla o protegerla si cambia el contexto político, económico o regulatorio.
Una tecnología puede cumplir hoy todos los requisitos europeos y, aun así, depender de una compañía sometida a las decisiones y al marco jurídico de un país externo. Estados Unidos, China, Israel o cualquier otra potencia tecnológica pueden modificar sus prioridades, sus restricciones comerciales o las obligaciones que imponen a sus empresas.
Cuando hablamos de infraestructuras críticas, confiar en que esas circunstancias nunca cambiarán no puede ser una estrategia de seguridad. Ahí es donde empieza realmente el debate sobre la soberanía tecnológica.
La confianza exige capacidad de decisión
Durante años hemos entendido la ciberseguridad como el reto de proteger nuestros sistemas: los datos, las redes y las aplicaciones, o impedir ataques y recuperar la actividad cuando se produce un incidente. Todo eso sigue siendo imprescindible, pero ya no es suficiente.
Cuando una parte cada vez mayor de nuestra economía y servicios públicos depende de infraestructuras digitales, debemos preguntarnos también hasta qué punto controlamos la tecnología sobre la que se construyen.
Lo mismo ocurre cuando hablamos de digital trust, tendemos a pensar en privacidad, cumplimiento, certificaciones, controles de acceso o capacidad de respuesta ante incidentes. Son elementos fundamentales para construir confianza. Pero existe una capa anterior.
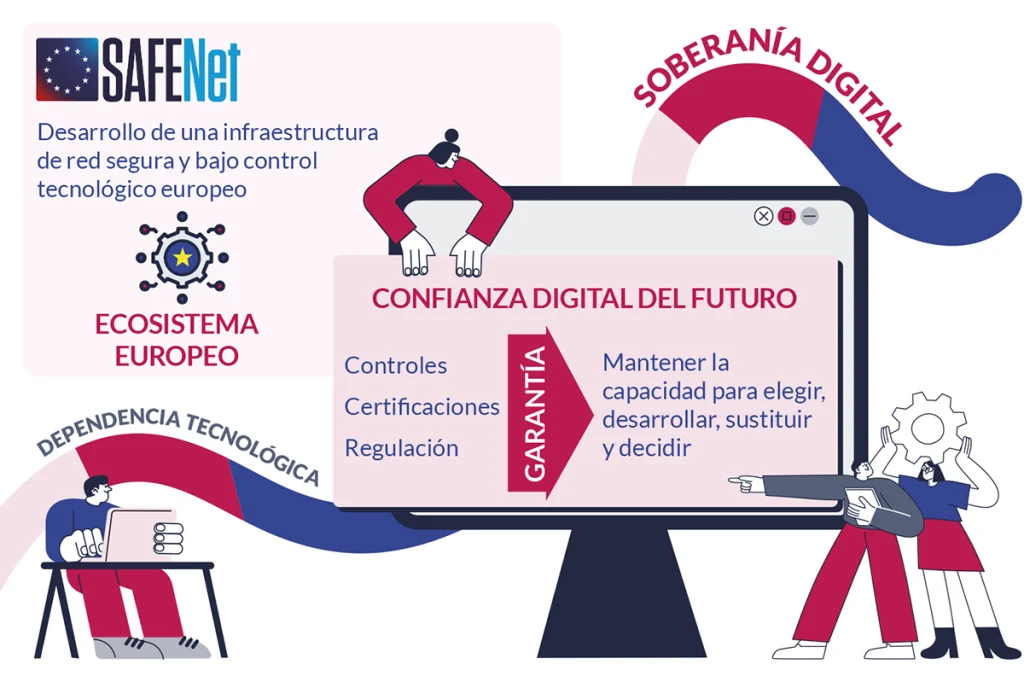
El obetivo de SAFENet es el desarrollar una infraestructura de red segura y bajo control tecnológico europeo
Una organización puede disponer de excelentes sistemas de protección y cumplir rigurosamente con la regulación, y, al mismo tiempo, tener una dependencia absoluta de tecnologías que no puede desarrollar, modificar o sustituir con facilidad. En ese caso, ¿hasta qué punto controla realmente su propio riesgo?
Por estas razones debemos ampliar nuestra definición de confianza digital. No basta con saber que una tecnología es segura hoy. Debemos tener la capacidad para entender por qué lo es, cómo se desarrolla, quién puede garantizarla y qué ocurre si las circunstancias cambian.
Esta cuestión es especialmente importante cuando hablamos de redes. Prácticamente todas las comunicaciones digitales dependen de ellas. Sobre estas infraestructuras funcionan bancos, compañías energéticas, sistemas de transporte, administraciones públicas y otros servicios esenciales.
Si una red crítica deja de funcionar, las consecuencias no se limitan al departamento de TI. Pueden afectar a la actividad económica, a los servicios públicos y a la seguridad. Por eso no podemos analizar únicamente sus vulnerabilidades técnicas, sino también sus dependencias estratégicas.
¿Qué sucede si una tecnología crítica deja de estar disponible? ¿Qué capacidad tenemos para sustituirla? ¿Hay alternativas? ¿Conocemos suficientemente aquello que estamos utilizando? ¿Podemos garantizar su evolución a largo plazo? ¿Qué ocurriría si una decisión política o regulatoria tomada fuera de Europa condiciona su uso?
Estas preguntas adquieren todavía más importancia en un contexto geopolítico en el que la tecnología se ha convertido en un elemento estratégico.
Regular no equivale a ser soberanos
Europa está reaccionando. Normativas como NIS2 o el Cyber Resilience Act elevan las exigencias de seguridad y resiliencia, y obligan a las organizaciones a gestionar sus riesgos con mayor rigor. Es necesario, pero no suficiente.
 La regulación puede exigir que una tecnología cumpla determinados estándares. Lo que no puede hacer —por sí sola— es crear las capacidades industriales necesarias para que Europa disponga de alternativas tecnológicas propias.
Ahí está una de las principales debilidades del debate actual. Podemos imponer requisitos cada vez más exigentes a las infraestructuras que utilizamos, pero si seguimos dependiendo de un número reducido de proveedores externos para tecnologías estratégicas, nuestra capacidad de actuación continúa estando condicionada.
En términos de soberanía, es esencial conservar capacidad de elección. Europa debe poder decidir qué tecnologías utiliza, conocer cómo funcionan, disponer de alternativas y tener capacidad para reaccionar si un proveedor, una cadena de suministro o un marco regulatorio deja de ofrecer las garantías necesarias.
Soberanía de la red
En este contexto nace SAFENet, la Sovereignty Alliance for European Network Technology, una colaboración estratégica fundada e impulsada por fabricantes europeos con el objetivo de reforzar la capacidad para desarrollar una infraestructura de red segura y bajo control tecnológico europeo.
La importancia de esta organización no está únicamente en quién forma parte de la alianza. Está en el cambio de perspectiva que representa. Durante mucho tiempo, la conversación sobre soberanía digital se ha centrado en los datos, las plataformas o los servicios digitales. Pero debajo de todos ellos existe una infraestructura menos visible y absolutamente esencial: la red. Si Europa quiere tener capacidad para decidir sobre su futuro digital, necesita prestar atención también a esa capa.
La incorporación de Teldat a SAFENet responde precisamente a esta visión. Como compañía que lleva más de cuatro décadas diseñando y desarrollando tecnología propia en España, y trabajando con sectores críticos, podemos aportar una perspectiva basada en un principio sencillo: la seguridad de una infraestructura no termina en el software que la protege; empieza en la tecnología sobre la que esa infraestructura está construida.
La verdadera soberanía digital de Europa no empieza en las plataformas, sino en la red que las sostiene
Lo que sí es evidente es que ninguna empresa puede afrontar por sí sola este desafío. Esta es una cuestión especialmente importante: Europa no necesita únicamente empresas tecnológicas que sean capaces de competir individualmente, sino que el objetivo debe ser construir un ecosistema capaz de sumar capacidades y hablar con una voz común cuando están en juego tecnologías estratégicas.
La colaboración es especialmente relevante cuando se trata de infraestructuras críticas. La banca, la energía, el transporte o las administraciones públicas no pueden permitirse depender de cadenas tecnológicas cuya resiliencia no puedan evaluar o sobre las que carezcan de capacidad de reacción.
No se trata de sustituir todas las tecnologías extranjeras por tecnologías europeas, sino de evitar que Europa se encuentre sin alternativas cuando más las necesite.
Protección o dependencia
Durante años, la pregunta fundamental en ciberseguridad ha sido: ¿estamos protegidos? Hoy debemos añadir otra: ¿de quién dependemos para ello? La diferencia entre ambas cuestiones es importante: una pone el foco en la seguridad del presente, la otra analiza nuestra capacidad de mantenerla cuando las circunstancias cambian.
Europa dispone de talento, conocimiento y compañías capaces de desarrollar tecnología propia. El desafío consiste en transformar esas capacidades en una estrategia común y reducir dependencias allí donde puedan convertirse en riesgos estratégicos.
La confianza digital del futuro no se construirá únicamente con más controles, certificaciones o regulación, también habrá que garantizar que mantiene capacidad para elegir, desarrollar, sustituir y decidir.
Porque si una infraestructura que consideramos estratégica depende de decisiones que se toman fuera de nuestro alcance, quizás deberíamos preguntarnos si podemos llamarla realmente soberana.