

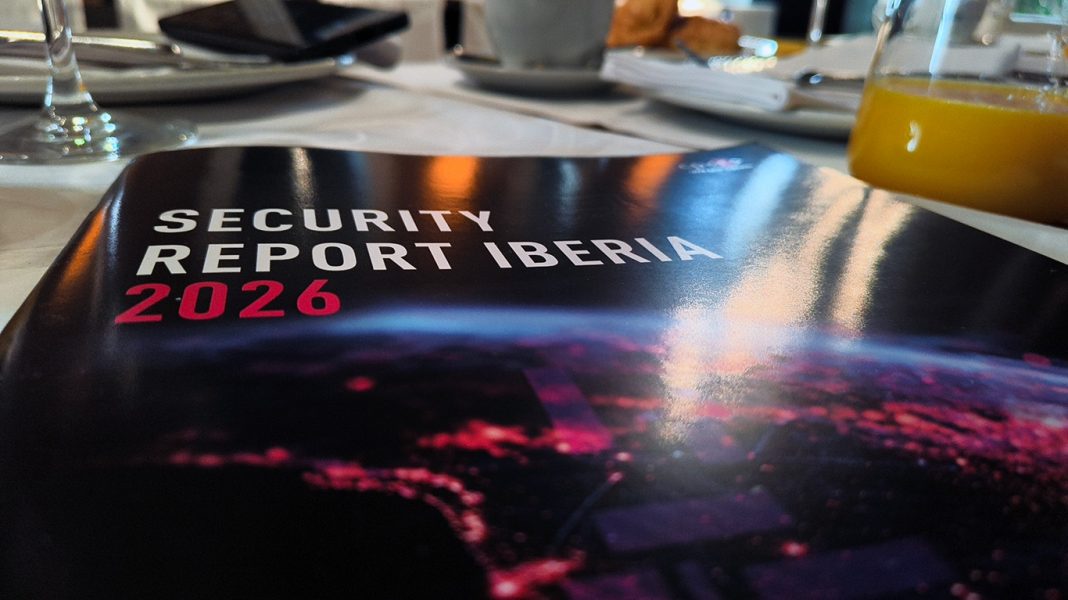
Ayer se presentó en Madrid la edición para Iberia del Cyber Security Report 2026 de Check Point Software, un amplio informe centrado en el modo en el que está evolucionando la ciberseguridad corporativa. En esta edición hay un factor especialmente relevante: la explosión de la IA agéntica.
En un contexto donde España concentra el 2% de los ataques de ransomware a nivel mundial, y las organizaciones sufren una media de 1968 ciberataques semanales, el informe señala que la inteligencia artificial no solo ha incrementado el volumen de las amenazas, sino que ha transformado su naturaleza técnica y operativa.
España representa ya el 2% de los incidentes globales de ransomware publicados
La industria se enfrenta a un cambio de paradigma donde la detección reactiva resulta insuficiente frente a procesos que operan a velocidad de máquina, obligando a las compañías a implementar estrategias de prevención en profundidad que cubran desde el puesto de trabajo hasta las infraestructuras de procesamiento de datos.
Tendencias en ciberseguridad
En base al análisis realizado a lo largo del último, Check Point ha identificado cuatro vectores críticos que están moldeando el ecosistema de amenazas actual. Estas tendencias no operan de forma aislada, sino que se retroalimentan mediante el uso de los grades modelos de lenguaje (LLM) y automatización avanzada:
- Ingeniería social multicanal. El phishing ha evolucionado más allá del correo electrónico para coordinar ataques a través de plataformas SaaS, herramientas de colaboración como Slack o Teams, y suplantaciones de voz asistidas por IA. Las técnicas denominadas ClickFix han experimentado un aumento del 500%.
- Cifras récord en el ecosistema del ransomware. Se ha alcanzado un máximo histórico de 2473 víctimas publicadas en un solo trimestre. La fragmentación de grandes grupos de ransomware tras operaciones policiales ha dado lugar a células más pequeñas, agresivas y difíciles de rastrear.
-
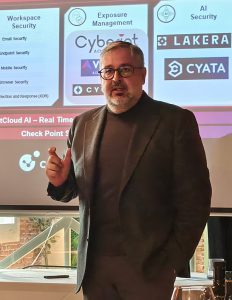
Eusebio Nieva, director técnico de Check Point Software para España y Portugal. Ciberoperaciones en conflictos globales. La integración de las acciones físicas del mundo real con ataques digitales es ya una realidad. Se observa el uso de IA para el reconocimiento de terreno mediante la toma de control de cámaras públicas y el modelado de narrativas de desinformación.
- Explotación acelerada de vulnerabilidades. La ventana de oportunidad para los atacantes se ha reducido drásticamente. Lo que antes tomaba una semana para explotar tras el descubrimiento de una vulnerabilidad, ahora se ejecuta en apenas un par de días, superando a menudo la capacidad de parcheo de las empresas.
Eusebio Nieva, director técnico de Check Point Software para España y Portugal, destaca la gravedad de esta evolución: «La inteligencia artificial está cambiando la mecánica de los ciberataques, no solo su volumen. Estamos viendo una transición clara desde operaciones manuales hacia niveles cada vez más altos de automatización».
El navegador: la nueva frontera del perímetro corporativo
Uno de los puntos más críticos señalados durante la sesión es el desplazamiento de la superficie de ataque hacia el navegador web o las apps (para PC o dispositivos móviles) de las herramientas de IA.
En el modelo de trabajo actual, el navegador se ha convertido en el sistema operativo de facto, lo que permite a los usuarios saltarse las protecciones tradicionales al establecer conexiones privadas y encriptadas con servicios personales o herramientas de IA generativa pública. Esta opacidad legal y técnica impide que las empresas controlen la salida de información sensible o la descarga de ficheros maliciosos que eluden el firewall perimetral.
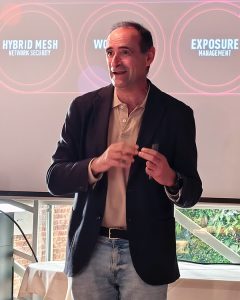
La estrategia de ciberseguridad debe, por tanto, descender hasta el nivel del browser para interceptar la información antes de su cifrado. Como señala Mario García, country manager Iberia en Check Point Software :«El browser como tal se ha convertido en la nueva frontera».
Esta visión se complementa con la necesidad de gestionar el shadow AI, donde los empleados instalan agentes y extensiones que acceden a datos corporativos sin supervisión, creando combinaciones de software tóxicas que filtran API y credenciales.
Predicciones para 2026
De cara a los próximos meses, Check Point Software identifica riesgos emergentes que exigirán una reevaluación de los presupuestos de IT. La aparición de la IA agentica introduce nuevas superficies de ataque en protocolos como el MCP (model context protocol), donde se han detectado debilidades relevantes en cerca del 40% de los servidores analizados.
Asimismo, el desarrollo de malware asistido por IA permite que atacantes con escasa experiencia técnica generen arquitecturas complejas de código en tiempos récord. Un ejemplo de esto es VoidLink, el framework de malware para Linux, nativo en la nube, creado por un único desarrollador apoyado en la IA agéntica, un equipo que fue capaz de generar 88.000 líneas de código en una sola semana.
A esto se suma la amenaza latente de la computación cuántica. Aunque los ordenadores cuánticos capaces de romper el cifrado actual aún no son ubicuos, los actores estatales ya practican el harvest now, decrypt later (capturar ahora, descifrar después). Las empresas deben iniciar este año la transición hacia procesos de cifrado post-cuántico para proteger la validez futura de sus datos actuales.
Estrategia de defensa
La respuesta de Check Point Software ante este escenario, se basa en el concepto de Hybrid Mesh y una defensa en capas, al que se añaden aspectos como la ciberseguridad en el puesto de trabajo, la gestión adecuada de las áreas de exposición corporativas y, por supuesto, las nuevas amenazas derivadas del uso masivo de la IA empresarial.
«A los atacantes les hace falta una sola ventana abierta, pero como defensor lo tienes que proteger todo»
Un mensaje clave que dejo Mario García: no se trata de aplicar la misma solución para todos los escenarios, sino de adaptar la capa de seguridad al entorno específico donde reside el dato.
Además, el directivo dejó también claro el profundo cambio que está sufriendo el rol del responsable de seguridad —CISO— en las organizaciones modernas: “A los atacantes les hace falta una sola ventana abierta, pero como defensor lo tienes que proteger todo».
En esta línea, las conclusiones del informe subrayan tres pilares fundamentales para la resiliencia corporativa:
- Priorización de la prevención. La detección ya no es suficiente; los sistemas deben ser capaces de predecir y bloquear ataques antes de su propagación mediante motores de IA que analizan datos en tiempo real.
- Unificación de la visibilidad. Reducir la complejidad mediante plataformas integradas (como Infinity Core Services) que eliminen los puntos ciegos en entornos híbridos y móviles.
- Gobernanza de la IA. Establecer políticas claras sobre el uso de agentes y modelos soberanos para evitar la fuga de información sensible, considerando incluso la figura del CAIO (chief AI officer) para dirigir esta estrategia.
La comparecencia dejó también un mensaje clave: la ciberseguridad ya no es solo un problema técnico, sino que se ha consolidado como un pilar de la gestión de riesgos de negocio. La colaboración con profesionales y empresas especializadas, y la adopción de un enfoque de confianza cero (zero trust), son las únicas garantías de continuidad operativa.