

El fraude online representa un desafío significativo para las entidades financieras (banca y seguros) debido a su impacto en la seguridad, la reputación y la viabilidad económica. Hablamos de actividades como el robo de identidad, transacciones no autorizadas, diferentes tipos de estafas o modelos de phishing que tratan de engañar a los usuarios para que revelen información sensible. El reto es muy importante y la respuesta exige unir tecnología, talento y mucha experiencia.
El crimen online se ha convertido en una de las principales amenazas en la era digital. Los delincuentes han diversificado y refinado sus métodos, con el consecuente incremento en la cantidad y complejidad de los fraudes financieros. Los resultados: cuantiosas pérdidas (tanto directas como derivadas de la investigación y la resolución de incidentes), menoscabo de la reputación, pérdida de clientes, merma del negocio e incluso sanciones o multas.
Las empresas no ignoran el reto que tienen por delante ni escatiman esfuerzos para resolverlo
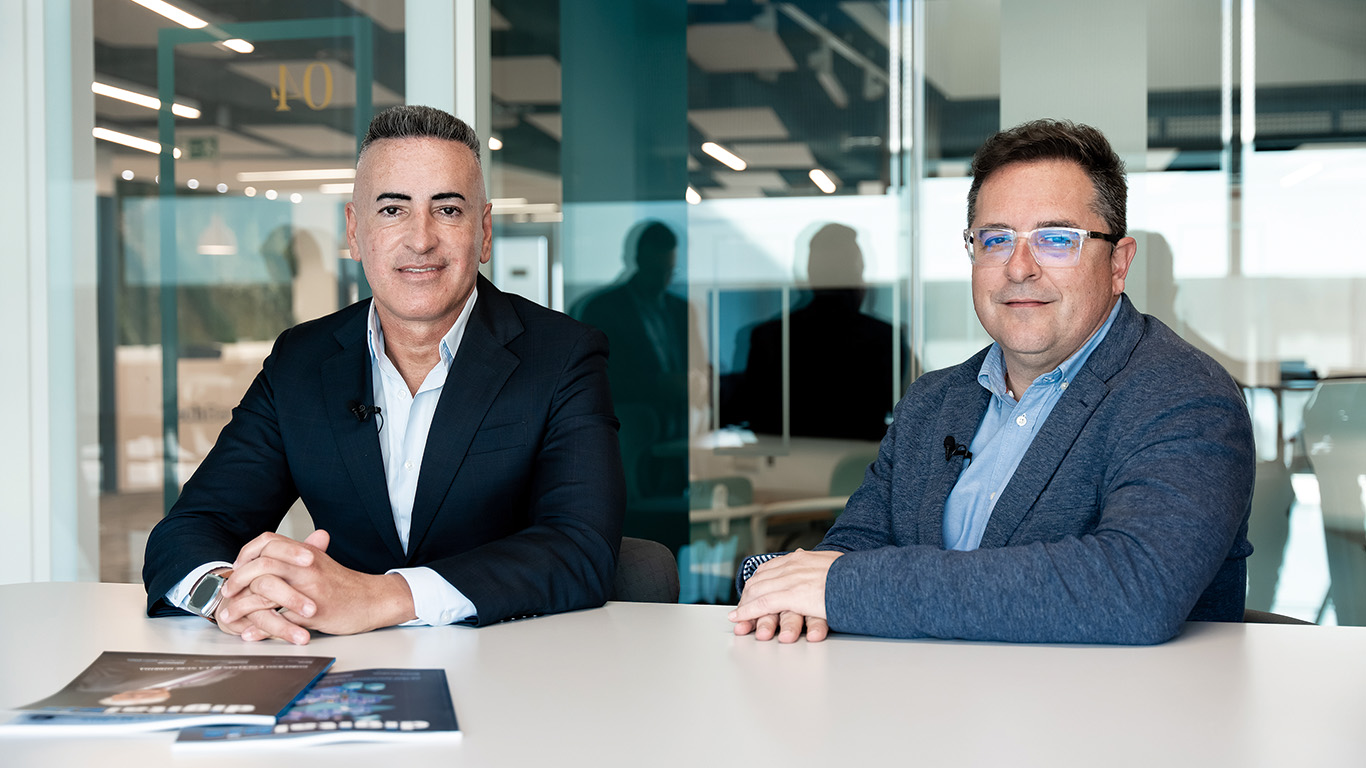
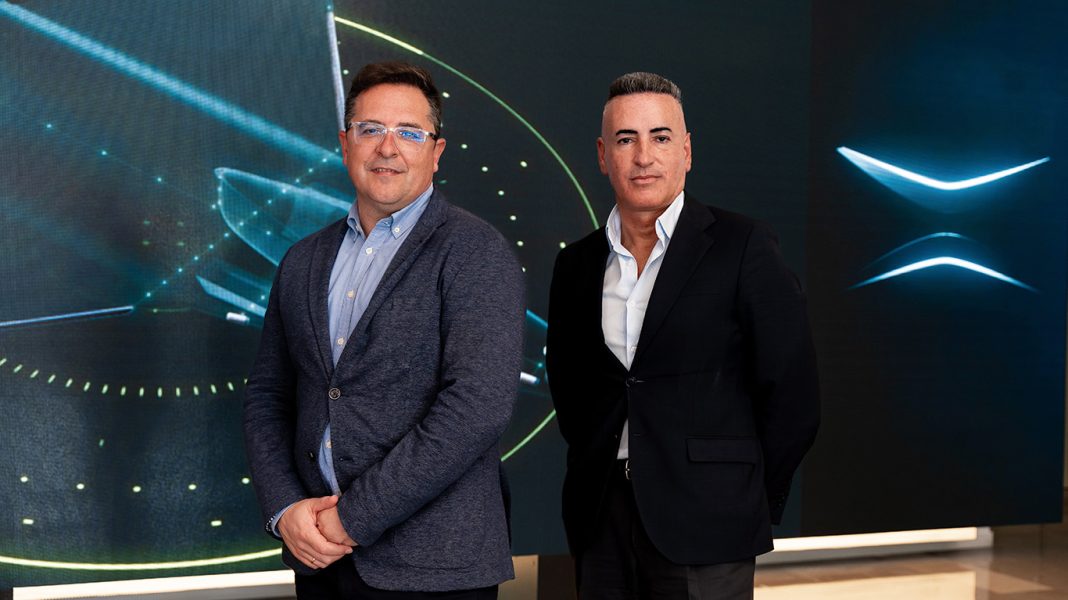
La respuesta de estas instituciones ha sido intensificar la inversión en tecnología dedicada a la seguridad, formar al personal interno (o contratar servicios especializados externos) y mejorar los procesos de detección y prevención. Para conocer más de cerca este escenario hemos hablado con Víctor Llorente, Senior Manager de Ciberseguridad – Servicios Financieros en SIA, y con Miguel Ángel Perezagua, Director de Desarrollo de Negocio Banca en Minsait.
Con el aumento imparable de la digitalización y de las transacciones online que hemos vivido durante los últimos años el fraude ha alcanzado cotas muy preocupantes. La pandemia fomentó este tipo de delitos debido a la obligación de convertir en online muchos de los servicios financieros y de aseguradoras. Esto, unido al progresivo cierre de oficinas, ha obligado al cliente tradicional, el más expuesto a ataques, a convertirse en un cliente digital.
Un escenario idóneo para que los delincuentes intensifiquen sus ataques contra esa población objetivo, más vulnerable. Para Miguel Ángel Perezagua, se trata de usuarios que han vivido una transformación muy rápida y que todavía carecen de la necesaria madurez en ámbitos como el uso adecuado de las contraseñas o el 2FA, que ayuda a detectar y detener los intentos de fraude.
Según Víctor Llorente, se han unido varios factores: una parte de los clientes financieros menos preparados para la banca digital, el incremento de los vectores de ataque y la sofisticación de las técnicas utilizadas por los delincuentes. Además, es evidente el papel que desempeña la tecnología en este escenario. “Los delincuentes están utilizando cada vez más la IA para todo tipo de ataques, consiguiendo que sean mucho más efectivos”.
El fraude online sigue en aumento
Según el Informe sobre la Cibercriminalidad en España 2023, publicado por el Ministerio del Interior, algo más del 90% de los incidentes registrados el año pasado estuvieron ligados a la categoría delictiva de fraude informático (427.448, más del doble de los registrados en 2019).
Miguel Ángel Perezagua apunta otro dato importante: el Informe Global de Crimen Financiero emitido por Nasdaq en 2023 estimó un volumen cercano a los 3100 millones de dólares de fondos ilícitos, con unas pérdidas de más de 485.000 millones de dólares debidas a estafas y fraude bancario.
Este tipo de prácticas son especialmente dañinas para las entidades del ámbito financiero. Por un lado, hablamos de una sangría económica, fruto del quebranto que se produce tanto a las entidades como a los clientes finales; por otro, y no es el aspecto menos importante, de cómo el haber sido víctima de un fraude socava la reputación y resta negocio.
Las empresas, como señala Víctor Llorente, no ignoran el reto que tienen por delante ni escatiman esfuerzos para resolverlo. El grado de sensibilización con respecto a la correcta gestión del fraude se ha incrementado mucho, especialmente en los tres últimos años:
“Todas las entidades financieras, sin excepción, han creado equipos —tanto internos como externos— para montar un pool de profesionales especializados en esta área que trate de evitar los ataques. Es más, todos los reportes ligados al fraude están escalando directamente a la cúpula directiva de estas entidades”.
Unas medidas complementadas —tal y como recuerda Miguel Ángel Perezagua— con un aumento de la inversión en software destinado a detectar y prevenir los ataques de fraude: “Hay una gran demanda de soluciones especializadas como IBM Safer Payments, que se apoya en la inteligencia artificial para establecer patrones de comportamiento y prevenir y detectar el fraude. Además, cuenta con una serie de funciones muy potentes para analizar las transacciones online, que es uno de los ámbitos que más incidencias generan”.
IBM Safer Payments
La inversión en tecnologías, soluciones y talento para luchar con el fraude online es una práctica muy extendida en este sector. La mayor parte de las entidades ya cuentan con servicios sólidos y de garantías, pero los delincuentes tienen la capacidad de seguir evolucionando, yendo un paso más allá. Hay que tener en cuenta que el gran salto tecnológico de la IA llegó hace menos de dos años, y es ahora cuando las entidades están incorporando estas herramientas especializadas, modelizando y automatizando estos servicios sobre soluciones como IBM Safer Payments.
En palabras de Víctor Llorente: “Por la cobertura de servicios que ofrece, por cómo realiza la identificación del fraude en tiempo real, o los sistemas predictivos o la gestión del riesgo, consideramos que es una solución líder en el mercado”.
A grandes rasgos, IBM Safer Payments cubre toda la gestión del fraude transaccional, medios de pago incluidos. Lo que la distingue es que con ella es posible manejar este escenario de forma predictiva, configurar fácilmente las reglas o inspeccionar los datos con el objeto de detectar patrones de ataque y anticiparse a ellos… Además, gestiona muy bien todo lo relacionado con el riesgo y son muy de agradecer sus funcionalidades de reporting, dirigidas tanto a la entidad financiera como a sus clientes internos.
Pero no hablamos solo de implantar una solución. Se trata de una apuesta conjunta que exige, de forma previa, un conjunto de servicios especializados que llegan de la mano de SIA (Grupo Indra) y que después serán modelizados para actuar sobre la gestión del fraude:
“En SIA lo que ofrecemos es ese one shop de servicios: fraude transaccional, medios de pago, perfilado, recuperaciones, reclamaciones, concienciación, adquirencia, admisión… Cubrimos el ciclo completo. Además, en aquellos clientes que cuentan con la necesaria madurez, modelizamos el servicio sobre una buena solución, como lo es la de IBM Safer Payments”.
Las entidades están modelizando y automatizando estos servicios sobre soluciones como IBM Safer Payments
Según el directivo de SIA, resulta fundamental contar con un buen equipo, los mejores analistas y una metodología de trabajo muy contrastada (en su caso, avalada por más de ocho años enfrentándose al fraude). Igualmente esencial es un extenso conocimiento sobre las herramientas del mercado —en particular sobre IBM Safer Payments— para efectuar una modelización adecuada.
Metodología de trabajo
Uno de los aspectos más importantes de la propuesta de valor conjunta —SIA e IBM Safer Payments— es su metodología de trabajo. Resulta fundamental tener unos servicios predictivos que vigilen los portales fraudulentos y la deep web, que es donde se publican credenciales de usuarios, tarjetas…
Una tarea de reconocimiento y análisis esencial para prevenir y evitar ataques, y para la que —como explica Víctor Llorente— SIA está particularmente capacitada: “Dentro del equipo de SIA están cerca del 80% de los mejores analistas del mercado. Se podría decir que multiplicamos por cuatro o por cinco el staff del siguiente actor en esta área”.
A partir de ahí, Llorente destaca también la importancia de contar con equipos que puedan actuar y articular la mejor respuesta posible en caso de fraude, o —modelizando la herramienta— pararlo o contener su avance lo antes posible:
“Del mismo modo, también son fundamentales los equipos de administración, para que, conforme a la experiencia de ese fraude en cuestión, y de todos los casos de uso que se van produciendo, actualicen las reglas y las bases logarítmicas que retroalimentan el ejercicio de la exploración, entrando un ciclo de mejora continua”.
En este escenario es donde cobra una importancia vital la metodología de trabajo, que sirve como engranaje del mecanismo que constituyen todos los recursos embebidos en cada una de las etapas:
“Esto es particularmente importante. Somos muy escrupulosos a la hora de seleccionar a los mejores profesionales del mercado. Estamos muy orgullosos de nuestros compañeros, del staff que conforma el equipo contra el fraude. Trabajan de una forma muy organizada, muy unida, con un ambiente excepcional”.
A partir del análisis, IBM Safer Payment es capaz de generar reglas y aplicarlas inmediatamente al ejercicio del fraude
Miguel Ángel Perezagua apunta también un factor clave respecto a IBM Safer Payments: “Se trata de un software en constante evolución. Según se van descubriendo nuevos modelos para generar fraude, se van incorporando en la herramienta. Es el conjunto perfecto: la solución de IBM junto con la metodología de trabajo y el talento que hay dentro de SIA para abarcar el reto del fraude en las entidades financieras”.
Detección y prevención autónoma
Es evidente que la inteligencia artificial desarrolla un papel fundamental en este tipo de escenarios. Esta tecnología permite detectar patrones de comportamiento en unos plazos inasumibles para un equipo humano.
 Se aplica en dos áreas fundamentales: por un lado, la investigación, donde es capaz de analizar los datos almacenados y extraer de ellos conclusiones o lecciones que se convierten en reglas y se emplean para optimizar la lucha contra el fraude. Por otro lado, proporciona patrones de comportamiento basados en inteligencia artificial que, de manera preventiva —y sin necesidad de conocer la tipología o la naturaleza del ataque—, son capaces de pararlo.
Y hay más: IBM Safer Payments cuenta con una funcionalidad especialmente interesante: mediante una extrospección de datos en tiempo real (complementada con información histórica), es capaz de generar —de forma automática— una serie de reglas, que se aplican inmediatamente, también en tiempo real, mejorando mucho la prevención y la detección”.
Lógicamente, la posibilidad de detectar el fraude en una transacción, y con semejante inmediatez, reclama un esfuerzo computacional muy elevado. Se trata de un elemento muy importante en la aplicación de inteligencia artificial y resulta clave que ese esfuerzo sea posible y efectivo.
Para ello, esta solución se apoya en una arquitectura en cluster de IBM: “Esto es algo que viene impuesto por el fabricante, porque es lo que permite garantizar un servicio 24×7, alta disponibilidad, seguridad y el necesario escalado. Además, lo que es más importante teniendo en cuenta la tipología y la naturaleza del fraude, en caso de contingencia el servicio no se corta”.
Experiencias en el sector
Con todas las reservas que impone un tema tan sensible como la seguridad, ambos directivos sí pudieron compartir algunos datos relevantes de las implantaciones en las que han trabajado. Por ejemplo, en cuanto a los tiempos, según afirmó Víctor Llorente, han enfrentado retos muy importantes en entidades de primer nivel de este país, pero han sido capaces de poner en marcha el servicio en tan solo mes y medio.
Con respecto a la modelización, hay que tener en cuenta que se trata de una solución muy potente que reclama un cierto tiempo para implementarla de manera adecuada: “Para un primer paso de puesta en producción recomendamos, primero, acompañarla con una serie de perfiles muy expertos asociados a la solución. Pero, una vez que se implanta, es muy sencilla de explotar. En cualquier caso, hablamos de plazos no inferiores a seis o siete meses”.
A partir de ahí, todo depende de la decisión que tome la entidad financiera, de su expertise o de cuánto se haya implicado durante el proceso de modelización: “Es más, en sí mismo, este proceso es un máster que realiza el cliente sobre la solución y sobre cómo explotarla. A partir de ahí podrá asumir más o menos responsabilidad en función de su implicación”.
Eso sí, a partir de la puesta en marcha el escenario para la entidad cambia de forma muy significativa. El objetivo es gestionar las alertas en función de reglas preconfiguradas, que a su vez pueden basarse en otras herramientas o instrumentos con los que cuente la entidad financiera: “Esta solución, bien modelizada, consigue reducir exponencialmente las alertas (en torno al 50%) y permite al equipo centrarse solo en las que verdaderamente importan. En cuanto a la incidencia del fraude, la herramienta cuenta con sistemas predictivos que consiguen pararlo en tiempo real”.
El cliente financiero
¿Cómo va a percibir todas estas medidas el ciudadano de a pie, es decir, el cliente del banco o la aseguradora? Tal y como detalla Miguel Ángel Perezagua, para el usuario final se traducirán en mayor seguridad y menor fricción en sus interacciones con las compañías: “En cualquier caso, el cliente financiero está mucho más protegido, primero por las entidades financieras, pero también a través de directivas como PSD3 o el proyecto de ley de la Autoridad Administrativa Independiente de Defensa del Cliente Financiero, que pasará a ser efectivo durante las próximas fechas”.
IBM Safer Payment, bien modelizada, consigue reducir exponencialmente las alertas (en torno al 50%)
Sin embargo, ¿es posible reforzar aún más la seguridad de ese delicado eslabón de la cadena, el cliente financiero? Miguel Ángel Perezagua apunta varias vías de actuación. Por un lado, “educarlo”, buscando tanto elevar su madurez digital a la hora de gestionar contraseñas y datos sensibles como hacerlo consciente de ciertos comportamientos que se deben evitar en el ámbito digital.
Además, el software que las entidades proporcionan al cliente financiero también debe ayudar a prevenir el fraude: “Hablamos de métodos como el 2FA, que sirven para verificar que quien está haciendo la operación es quien dice ser. Aquí también se englobaría todo lo relacionado con la biometría y la huella digital, tecnologías que permiten identificar perfectamente al cliente financiero. Lógicamente, evitando que interfiera en la usabilidad, o que genere fricciones que puedan complicar las gestiones”.
Por último, el directivo de Minsait destacó el papel que desempeñan las entidades financieras, o las empresas de servicios, a la hora de monitorizar —con herramientas como IBM Safer Payments— todas las operaciones o transacciones que hace el usuario con el objetivo de prevenir y detectar el fraude.
Por su parte, Víctor Llorente apunta que, efectivamente, entre las empresas vinculadas a este sector —sin excepción— existe una gran preocupación por aumentar la concienciación del cliente financiero, y también la seguridad en las interacciones online: “Me consta que estas entidades son muy conscientes de la necesidad de encontrar ese término medio entre seguridad y experiencia de usuario, garantizando la usabilidad de todas las aplicaciones y medios que ponen a disposición del cliente financiero”.