

Es una realidad: los ordenadores portátiles, smartphones y tablets constituyen el primer punto de contacto entre los usuarios y los activos digitales de la compañía, además de ser una de las principales puertas de entrada a ataques e incidentes de seguridad. La concienciación sobre los riesgos ligados a estos dispositivos ya forma parte de la agenda del CISO y del CIO, aunque todavía hay mucho camino por recorrer en este aspecto.
La inversión en la protección de los dispositivos suele representar entre el 10% y el 15% del presupuesto total de ciberseguridad
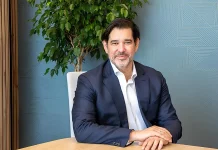
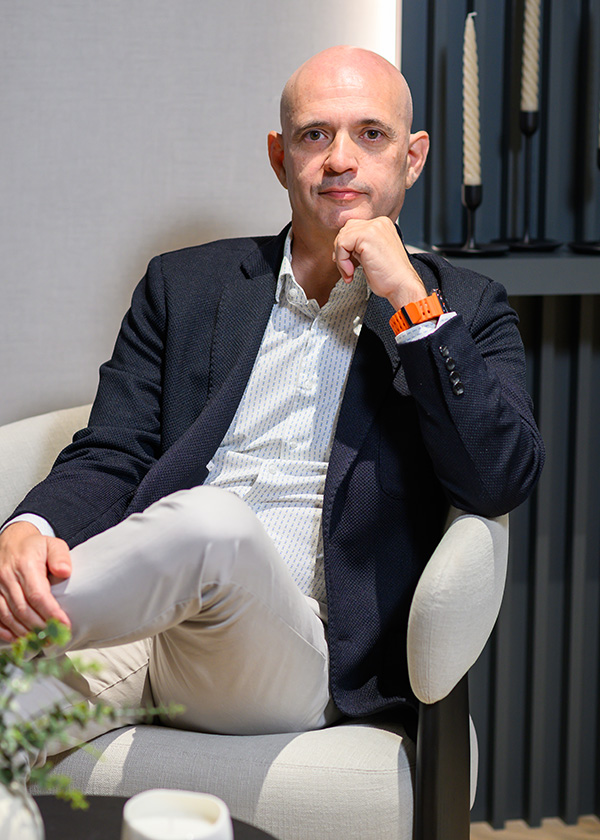
En este escenario hemos conversado con Enrique Martín, director de Gran Cuenta y AAPP para Empresas en Samsung Iberia. Según su opinión, se están realizando inversiones relevantes en ciberseguridad, especialmente en todo lo relacionado con la movilidad. Sus estimaciones indican que este mercado continuará creciendo de manera sostenida hasta 2033, con un incremento cercano al 20%.
«De acuerdo a informes que manejamos, la inversión en la protección de los dispositivos suele representar entre el 10% y el 15% del presupuesto total de ciberseguridad. Sin embargo, la mayor parte de los riesgos están relacionados con el usuario final y sus dispositivos.»
Este porcentaje puede parecer insuficiente, dado que cada usuario suele disponer de varios dispositivos —como PC, móvil o tablet— que también hay que asegurar. Además, cabe destacar que la seguridad efectiva exige un esfuerzo constante de actualización y mejora, un proceso en permanente evolución.
“La ciberseguridad requiere que se depuren, actualicen y mejoren las medidas constantemente, conforme lo hacen las amenazas, y que la inversión por parte de las empresas se adapte al aumento del número de dispositivos y de los puntos de acceso”.
Gran empresa, pymes
La percepción sobre la importancia de proteger los dispositivos es evidente en todo el espectro empresarial, aunque existen diferencias entre la pyme y la gran empresa en cuanto a los volúmenes de inversión destinados a asegurar esta vía de entrada.
Según Enrique Martín, las grandes empresas, especialmente en sectores como el gubernamental, financiero o sanitario, son especialmente conscientes de los riesgos y están implementando conceptos como zero trust: no me creo nada, lo verifico todo. Estas entidades suelen contar con centros de operaciones (SOC) que aplican prácticas similares a las de la gestión de clientes: monitorización constante, uso intensivo de datos, análisis en profundidad, respuesta proactiva y reactiva, así como una coordinación multidisciplinar.
“Pero estas líneas de trabajo que se siguen en las grandes cuentas contrastan con lo que sucede en las pymes. A pesar de los esfuerzos realizados por INCIBE, o por los fabricantes y partners, todavía hay mucho camino por recorrer”.
La incidencia del trabajo híbrido
Por otra parte, el auge del trabajo en modalidad híbrida ha traído consigo nuevos desafíos para la ciberseguridad al eliminar los perímetros físicos tradicionales de la oficina, lo que dificulta el control centralizado y la visibilidad de las amenazas.
“Yo soy de Ávila. Allí, poner una muralla funcionó bien en el siglo XIV: había un bastión de defensa y puertas con controles que permitían gestionar quién entraba. Pero eso ya no sirve. En la actualidad, la muralla de Ávila solo encierra una pequeña parte de la ciudad; prácticamente, el 90% de la gente vive fuera».
Ahora, casi todo el mundo trabaja en movilidad o realiza procesos fuera del contexto de la oficina. Se ha normalizado trabajar en cualquier dispositivo, en cualquier momento y desde cualquier lugar. Pero, según el último estudio del CCNCERT, el 60% de las vulnerabilidades ocurren en el puesto de trabajo o como resultado de acciones realizadas por el usuario.
Por ello, la respuesta a este escenario pasa por una gestión segura y consistente, tanto del dispositivo como de la identidad del usuario que lo utiliza, y también de las comunicaciones entre el dispositivo y los servidores donde esté almacenada la información corporativa.
“Hay que tener muy presentes estos tres factores —la identidad del usuario, además de la protección del dispositivo y de las comunicaciones— a la hora de definir cualquier estrategia de ciberseguridad”.
Seguridad por diseño
En el momento en el que Samsung puso el foco en el mercado corporativo, hace más de doce años, tuvo claro que había que hacerlo bajo un fuerte compromiso por la ciberseguridad. Esta visión trajo consigo a Samsung Knox, una plataforma integral que abarca desde la protección integral del dispositivo hasta su gestión y administración en la nube.
“Lo primero era partir de unos fundamentos sólidos desde el mismo proceso de fabricación. Como fabricantes de microelectrónica, garantizamos este aspecto desde el hardware, integrando una clave criptográfica que respalda toda la cadena de seguridad del dispositivo”.
A pesar de los esfuerzos realizados por INCIBE, o por los fabricantes y partners, todavía hay camino por recorrer para las pymes
Esta clave es inmutable y es la que permite a Knox validar la integridad de todos los componentes del dispositivo, desde el sistema operativo hasta las aplicaciones. Cuando en el arranque aparece la leyenda Protected by Knox, es señal inequívoca de que la seguridad ha sido activada y verificada.
Pero la protección no termina en el hardware. En el entorno corporativo, la puesta en marcha y el enrolado del dispositivo deben garantizar una configuración segura desde el primer momento. Para ello, Samsung ofrece Knox Manage, una solución de gestión de movilidad empresarial (EMM) que permite configurar, aplicar políticas de ciberseguridad y gestionar de forma remota todos los dispositivos. Además, con Knox E-FOTA, las empresas pueden controlar en tiempo real las actualizaciones y parches de seguridad, manteniendo la protección actualizada frente a las nuevas amenazas.
“Hay elementos básicos de protección que todo usuario debería tener, como la identificación mediante biometría o el PIN, bloquear la instalación de aplicaciones que provengan de fuentes desconocidas… Forzar estas políticas y gestionarlas desde el inicio es fundamental. No se puede dejar esa responsabilidad solo en manos del usuario”.
Por otro lado, Samsung trabaja también en soluciones para detectar comportamientos anómalos en los dispositivos, mejorando no solo la ciberseguridad sino también la experiencia del usuario. Por ejemplo, es capaz de activar alertas cuando se detectan flujos de comunicación con países en los que la empresa no tiene presencia.
«No se puede dejar esa responsabilidad de gestionar las políticas de seguridad del dispositivo solo en manos del usuario»
“Ese tipo de comportamientos son síntomas de que algo raro está pasando. Más allá de detectarlo, podemos enviar esos datos a herramientas de terceros —un MTD (mobile threat defense) o un SIEM (security information and event management)— para que puedan desarrollar acciones al respecto”.
Arquitectura multicapa
Esta arquitectura de seguridad se basa en un elemento fundamental: la clave criptográfica que se integra en el dispositivo durante el proceso de fabricación. Esta base permite comprobar y garantizar que las siguientes capas (el firmware, el sistema operativo, las aplicaciones, etc.) son seguras y no han sido vulneradas.
“Cuando un dispositivo arranca, comprueba que el software no ha sido alterado y que el sistema operativo es el oficial, fabricado por Samsung. A partir de ahí entra en juego nuestra seguridad en tiempo real para monitorizar lo que ocurre en el sistema. Esta verificación inicial es la base para asegurar que las aplicaciones funcionen correctamente y que, en caso de un incidente de ciberseguridad en alguna de ellas, no afecte a las demás».
El modelo de aislamiento también se aplica a los entornos de trabajo, separando de forma segura el uso personal del profesional para evitar, por ejemplo, que información sensible del negocio se copie a los dispositivos personales o viceversa.
Además, el cifrado de la información se realiza utilizando el certificado original, que aporta solidez y coherencia a toda la estructura de seguridad. Por si fuera poco, Samsung ofrece la opción de agregar un certificado adicional para reforzar aún más la privacidad.
El certificado original, integrado durante el proceso de fabricación, aporta solidez y coherencia a toda la estructura de seguridad
Para entenderlo mejor, podemos hacer una analogía: sería como construir una casa sólida, con unos cimientos firmes, muros resistentes y una puerta de entrada segura. Dentro, hay cámaras y mecanismos que detectan cualquier anomalía. Además, la IA está monitorizando constantemente cualquier comportamiento sospechoso.
Y, como un elmento adicional de ciberseguridad, Samsung cuenta con Knox Vault, que funciona como una caja fuerte: una zona segura donde se almacenan datos sensibles como contraseñas, información biométrica o datos personales.
“Knox Vault cuenta con su propio chipset, memoria y bus de comunicaciones, separados del sistema operativo Android, para garantizar un nivel adicional de protección. Si el teléfono se pierde o lo roban, esa información no podrá ser extraída”.
Ciberseguridad y compliance
Por otra parte, proteger el dispositivo —y la información almacenada— frente a accesos no autorizados tiene implicaciones que van más allá de la ciberseguridad. Por ejemplo, es un excelente aliado para prevenir el fenómeno de shadow AI o para apoyar el cumplimiento de normativas recientes como NIS2, DORA o el GDPR. La clave está en aplicar estas medidas en el dispositivo y ponerlas en marcha.
Por citar un ejemplo concreto, si no se separan el uso personal del profesional, existe el riesgo de que información privada—como datos personales de clientes—salga del ámbito corporativo, ya sea por error o de forma intencionada.
“Utilizar un mismo dispositivo para uso personal y profesional es algo muy frecuente en pymes o autónomos, y puede constituir un incumplimiento de la legislación. En un dispositivo Samsung, esto no ocurre: es como tener dos móviles completamente aislados. Además, el usuario tiene control absoluto sobre el apartado personal, ya que la información está cifrada y nadie podrá acceder a ella”.
Asimismo, la plataforma de seguridad de Samsung incluye otras funcionalidades clave, como la posibilidad de realizar auditorías para detectar qué ha ocurrido en casos de fuga de información, o incluso borrar o bloquear el dispositivo de forma remota en caso de pérdida o sustracción, una exigencia que establece la normativa. Es importante recordar que una filtración de datos puede acarrear graves problemas. Según el INCIBE, el 70% de las empresas que sufren un ataque de seguridad desaparecen en un plazo de dos a tres años.
Penetración en el mercado
Las cifras no mienten. Android está ganando terreno con fuerza en el mercado corporativo en detrimento de Apple, y Samsung está liderando gran parte de ese segmento, especialmente en el ámbito de las grandes empresas.
El usuario tiene control absoluto sobre el apartado personal, ya que la información está cifrada y nadie podrá acceder a ella
“Según IDC, las tasas de penetración son bastante significativas. Dependiendo del sector, hablamos de entre el 70% y el 80% del mercado. Nuestra fortaleza en seguridad, junto con las certificaciones de entidades como el Centro Criptológico Nacional (CCN-CERT), nos han sido de gran ayuda”.
Además, el directivo destaca que el de Samsung es un entorno abierto. En su opinión, la seguridad basada en la ocultación nunca ha sido efectiva. Existen casos recientes en otros sistemas operativos que lo demuestran. Android, en cambio, se considera más seguro, en parte porque es un software abierto que puede ser auditado y que la comunidad ha ido depurando a lo largo del tiempo.
“Hay un proverbio africano que dice ‘Si quieres ir rápido, ve solo; si quieres llegar lejos, ve acompañado’. ¿Quién nos acompaña? Nuestros principales socios son las grandes compañías de seguridad como IBM, Google o Microsoft, integrando nuestras capacidades con sus funcionalidades».
Gestionar el parque de dispositivos
Más allá de la protección del dispositivo, Samsung cuenta con una plataforma —Knox Suite— para la gestión y administración de dispositivos móviles en entornos empresariales. Las grandes cuentas son conscientes de este escenario y están muy avanzadas en el uso de este tipo de tecnologías. En cambio, las pymes todavía tienen camino por recorrer, aunque el coste no debería ser un problema.
“Por lo que cuesta ver los partidos de fútbol un mes en un canal de pago, se podría dotar a un dispositivo de la tecnología necesaria para protegerlo y cumplir la normativa durante toda su vida útil, que podemos estimar en unos tres años”.
La idea es mantener el control sobre los dispositivos corporativos, tratarlos como tal. “Todavía hay pymes que los configuran manualmente y dejan en manos del usuario —y bajo su responsabilidad— tareas como las actualizaciones y el mantenimiento. Imagínate eso en una empresa con un parque de cincuenta dispositivos.
La propuesta es que el empleado, sin necesidad de abrir la caja, reciba el dispositivo ya preparado y con una configuración de base definida por el administrador de la empresa. “Esta configuración puede ser tan sencilla o compleja como se desee. De hecho, una política básica de seguridad puede definirse fácilmente y resulta relativamente sencilla de aplicar”.
Por lo que cuesta ver el fútbol un mes en un canal de pago, se podría proteger un dispositivo durante toda su vida útil
Una vez enrolado, el dispositivo puede gestionarse de forma remota, decidir qué acciones pueden realizar los usuarios o qué aplicaciones pueden descargarse. Esto ayuda, por ejemplo, a proteger contra ataques de phishing, que suelen incluir la descarga de aplicaciones sospechosas. “Si el administrador bloquea la descarga de apps, en lugar de delegar esa responsabilidad al usuario, se garantiza que el dispositivo está protegido ante esas prácticas”.
Además, el administrador puede obtener información en tiempo real sobre lo que sucede en el dispositivo o incluso localizarlo en caso de pérdida o sustracción. Todo ello con un coste muy razonable. “Es como contratar un seguro para tus dispositivos”.
Líneas de evolución
Samsung seguirá apostando por la seguridad con iniciativas como la progresiva incorporación de la criptografía postcuántica (PQC), que ya aparece en la serie Galaxy S25. Este conjunto de algoritmos reemplazará gradualmente a los métodos tradicionales, basados en RSA y ECC, que, según estimaciones, podrían volverse vulnerables a principios de la próxima década.
Otra de las líneas claras de evolución estará relacionada con la inteligencia artificial. La compañía planea incorporar funcionalidades que no solo permitirán una monitorización más avanzada del dispositivo, sino también ofrecerán asistencia al usuario en su rutina diaria, siempre en un entorno seguro e integrado. Se esperan innovaciones que marcarán un salto importante en la protección y en el servicio personalizado para los usuarios.
Además, también seguirá reforzando su compromiso con un enfoque abierto y colaborativo. En esta línea, recientemente ha lanzado un innovador modelo de integración con los SIEM corporativos.
Ahora es posible enviar información —en tiempo real— a Microsoft Sentinel, incluyendo datos sobre el comportamiento del dispositivo, detección de actividades anómalas o posibles incidentes. Esto facilita la identificación temprana de amenazas y la implementación de contramedidas. Además, el equipo del SOC podrá conocer de forma inmediata qué está ocurriendo en cada dispositivo, fortaleciendo así la respuesta ante posibles incidentes de seguridad.
“Ya llevamos años trabajando con sistemas de detección y respuesta extendida (XDR) en el ámbito de los PC; ahora, por primera vez, esta tecnología está también disponible para móviles y tablets, ayudando a integrar estos dispositivos dentro del ecosistema de seguridad corporativo”.
Samsung trabaja directamente con los departamentos de seguridad de las empresas, a nivel de CISO, y, según nos cuenta el directivo, todas las pruebas que han realizado han culminado en la planificación y el despliegue de la herramienta. “Es una solución que ha captado mucho interés en el mercado porque permite a las empresas controlar un ámbito muy importante: el de los dispositivos móviles”.
Además, Samsung avanza en este terreno, colaborando con partners especializados en respuesta automática: “A través de la información que compartimos, y de la integración con los principales MTD (mobile threat defense) del mercado, podemos ofrecer respuesta automática ante un ataque, con acciones como el bloqueo de las comunicaciones o el reseteo del dispositivo, para evitar que el ataque afecte a otros elementos de la compañía o se convierta en un problema mayor de seguridad”.