

La gestión de activos TI (IT asset management [ITAM]) ya no es una función secundaria dentro de las organizaciones. En pleno auge regulatorio, especialmente con normas como la Directiva Europea sobre Seguridad de Redes y Sistemas de Información (NIS2), el Reglamento de Resiliencia Operativa Digital (DORA) y el Esquema Nacional de Seguridad (ENS), esta disciplina se convierte en un pilar clave para garantizar la visibilidad, la trazabilidad y el control. En este contexto, ITAM ya no es opcional sino la base del cumplimiento legal y la resiliencia digital.
 Europa ha dicho basta. La creciente complejidad tecnológica y el incremento sostenido de las ciberamenazas han llevado a las instituciones europeas a replantear el marco regulatorio que rige la seguridad digital. Normativas como la Directiva NIS2 y el Reglamento DORA, junto al ENS, obligan a las organizaciones a reforzar su infraestructura TI desde dentro. Pero hay una cuestión clave que muchas aún no han resuelto: ¿cómo se puede proteger, auditar y gobernar algo que no se conoce completamente?
Aquí entra en juego el IT asset management (ITAM), o gestión de activos tecnológicos. Ni tendencia ni moda, esta práctica es, sencillamente, el medio de cumplir con las nuevas exigencias regulatorias. Sin embargo, todavía se trata de una disciplina infravalorada, vista con frecuencia como una tarea de inventario menor o como una función auxiliar de las áreas técnicas. Nada más lejos de la realidad.
Visibilidad total
Por un lado, la NIS2 amplía el alcance de la ciberseguridad a más sectores, considerados esenciales, y pone el foco en la responsabilidad de los directivos. Por su parte, DORA, centrado en el sector financiero y sus proveedores TIC, exige pruebas de resiliencia digital, control de terceros y auditorías técnicas completas. En cuanto al ENS, obligatorio para entidades públicas españolas, refuerza la necesidad de trazabilidad, disponibilidad y protección del entorno TI.
En todos los casos, los requerimientos se repiten: saber qué sistemas están en uso, con qué configuración, qué vulnerabilidades presentan, quién los gestiona y cómo se relacionan entre sí. Este conocimiento no puede depender de hojas de cálculo ni de procesos manuales. Requiere automatización, supervisión en tiempo real y trazabilidad continua.
Por tanto, la directriz es clara. Las regulaciones ya no se centran solo en las respuestas tras un ataque, sino en la capacidad de documentar cualquier anomalía, anticiparla y reaccionar con agilidad ante ella. Para conseguir estos objetivos no bastan las defensas perimetrales. Hace falta una visibilidad total de cada activo.
ITAM no es inventario: es estrategia
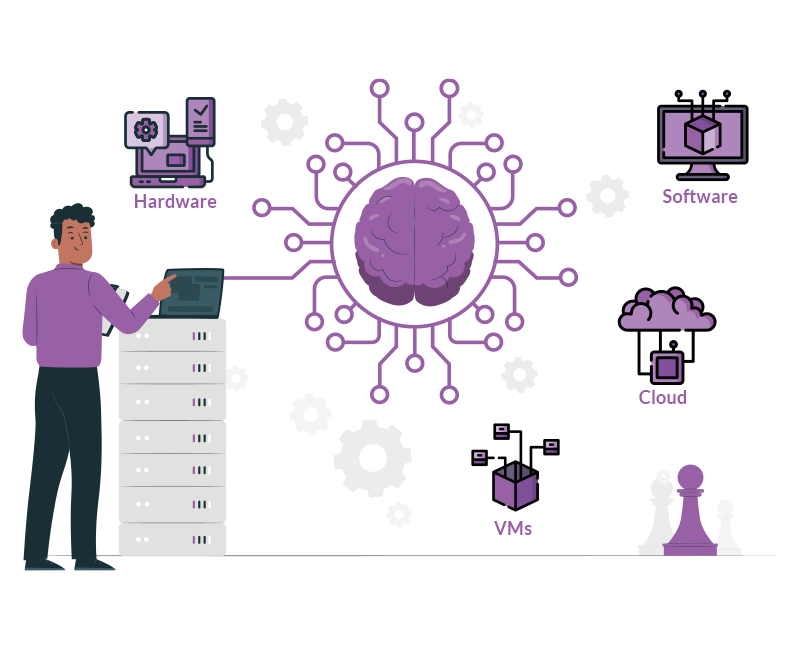
La gestión de activos TI moderna trasciende el mero conteo de máquinas. Hoy implica descubrir automáticamente todo elemento conectado a una red —sea hardware, software, dispositivos móviles, contenedores, máquinas virtuales o instancias en la nube—, detectar cambios no autorizados, controlar licencias, evaluar la criticidad de cada activo y generar alertas en caso de desviaciones.
Además, asegura la comunidad con un historial completo de actividad, proporcionando una trazabilidad forense que convierte cada movimiento en un dato útil para la auditoría y para ofrecer una respuesta rápida.
La responsabilidad en la protección de los datos debe trasladarse a las soluciones que las empresas utilizan en su flujo de trabajo
Una herramienta avanzada de ITAM permite conocer, por ejemplo, cuándo un software desactualizado se instala en un equipo crítico, o si una licencia caduca sin renovación; también, qué dispositivo externo se conectó por error y generó vulnerabilidades, o si una configuración crítica del sistema fue modificada sin autorización.
Esa información no solo mejora la eficiencia operativa, sino que permite cumplir con los estándares regulatorios, evidenciar cumplimiento ante inspecciones y prevenir incidentes que podrían comprometer servicios esenciales.
Cumplimiento normativo real
Según un análisis de los 202 controles definidos por el ENS, una solución ITAM avanzada puede contribuir directamente al cumplimiento de más del 70% del total, especialmente en los niveles bajo y medio. En concreto, cubre el 77% de los controles de nivel bajo, el 72% de los de nivel medio y el 64% del nivel alto. Pero, si excluimos los controles opcionales, la media central asciende al 71%.
No es un número pequeño. Los controles del ENS están directamente relacionados con la gestión del ciclo de vida de activos, la supervisión de cambios, la detección de software no autorizado y la disponibilidad de registros para auditoría. Además, NIS2 y DORA recogen obligaciones similares: trazabilidad, control, evaluación continua de riesgos y registros documentales. Sin ITAM, esos pilares carecen de soporte técnico y operativo.
Estas cifras demuestran que ITAM no solo es útil, sino esencial para cumplir con la ley y garantizar la seguridad digital.
Eficiencia y resiliencia
Las virtudes de ITAM van más allá del cumplimiento normativo, pues las organizaciones que lo implementan con visión estratégica obtienen beneficios operativos directos: ahorro significativo en licencias de software infrautilizadas, mayor eficiencia en el soporte técnico, detección temprana de vulnerabilidades, mejor gestión de parches y respuestas, planificación de renovaciones y mejora en la asignación de recursos.
 Un entorno bien gestionado es, por definición, más resiliente ante lo inesperado. ITAM brinda la capacidad de responder con rapidez ante incidentes, mitigar amenazas internas o externas y asegurar la continuidad operativa.
En un mundo cada vez más digital y regulado, la diferencia entre una organización segura y otra expuesta muchas veces se reduce a la calidad de su gestión de activos TI.
Soberanía tecnológica
Adicionalmente, una buena solución ITAM permite cumplir con requisitos de soberanía tecnológica impulsados por las Administraciones Públicas. En este contexto, soberanía significa garantizar que los datos de inventario y trazabilidad permanezcan bajo control nacional, en cumplimiento de políticas de gobierno de datos que evitan dependencia de proveedores externos.
Salvaguardar esa soberanía es esencial para todo organismo público o empresa regulada —con particular atención a los relacionados con la defensa y la sanidad—, que requieren plataformas gestionables dentro del territorio con garantías de confidencialidad.
Cumplir con NIS2 o DORA no debe verse como una carga normativa, sino como una oportunidad para profesionalizar la gestión TI, alinear tecnología con compliance y construir una base sólida sobre la que desplegar estrategias de transformación digital o ciberseguridad avanzada.
ITAM no es un lujo ni una tarea opcional. Es el pilar maestro del armazón normativo europeo. Ignorarla supone un riesgo innecesario. Adoptarla significa avanzar hacia empresas más seguras, eficientes y preparadas para el futuro.