
 Durante años, la VPN fue la respuesta natural para conectar a un usuario remoto con la red corporativa. Su lógica era coherente con un modelo en el que aplicaciones, datos y equipos residían mayoritariamente en un centro de datos propio: se autenticaba al usuario, se establecía un túnel cifrado y se extendía hasta él el perímetro de confianza. El problema es que ese perímetro ya no coincide con la realidad operativa.
En la actualidad, una jornada normal puede llegar a combinar accesos desde distintos dispositivos y ubicaciones a aplicaciones SaaS, servicios multinube y recursos locales. Llevar todo el tráfico hasta un punto central añade latencia, complica el escalado y obliga a sostener una arquitectura costosa. Además, conceder acceso a segmentos completos de red amplía el movimiento lateral si una credencial o un equipo resultan comprometidos.
Por eso, la discusión sobre el futuro de la VPN no debería limitarse a comparar tecnologías. La cuestión estratégica es qué modelo de confianza necesita una organización distribuida. Cuando usuarios, aplicaciones y datos ya no comparten un perímetro estable, la identidad, el estado del dispositivo y el contexto de la conexión deben convertirse en el nuevo punto de control.
Las aplicaciones ya no están únicamente en el centro de datos y los usuarios trabajan desde cualquier lugar. Continuar protegiendo ese entorno con tecnologías concebidas para otro contexto supone añadir complejidad sin resolver el problema de fondo.
La transición se inscribe en un cambio mayor: la confianza digital pasa a ser un pilar estratégico que va más allá de una obligación normativa. Para una gran empresa, significa verificar de forma continua que identidades, dispositivos y aplicaciones interactúan bajo condiciones controladas, con privilegios mínimos y respuesta ante variaciones del riesgo. Modernizar el acceso remoto mediante Zero Trust Network Access (ZTNA) se convierte en una decisión de gobierno, resiliencia y continuidad.
De abrir la red a autorizar cada recurso
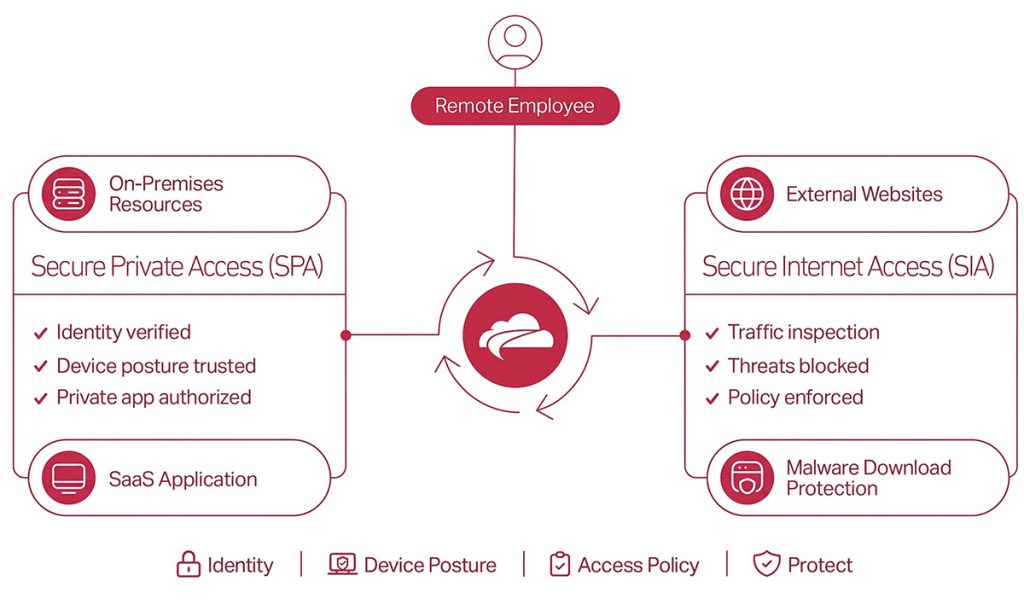
ZTNA cambia la unidad de decisión. En vez de asumir que un usuario autenticado puede entrar en una zona de la red, evalúa si una identidad concreta, desde un dispositivo determinado y bajo unas condiciones específicas, debe acceder a una aplicación concreta. La autorización se limita al recurso necesario y durante el tiempo requerido, de acuerdo con el principio de mínimo privilegio.
Zero trust desplaza la confianza desde la red hacia cada identidad, dispositivo y aplicación
El modelo reduce la exposición interna: las aplicaciones no se muestran a usuarios no autorizados y una credencial comprometida no abre por sí sola el camino hacia otros sistemas. La verificación tampoco termina al iniciar sesión; puede incorporar la postura del dispositivo, la ubicación o el nivel de riesgo, y reevaluar el acceso cuando cambie el contexto.
La separación entre autenticación, autorización y conectividad permite incorporar empleados, terceros o equipos temporales con políticas diferenciadas y sin extender una confianza innecesaria. También ayuda a responder a una nueva sede, una adquisición o un proyecto con proveedores sin replicar infraestructuras de acceso remoto.
Seguridad y experiencia operativa
Una arquitectura sostenible debe reducir el riesgo y simplificar la operación. Muchas organizaciones han acumulado herramientas separadas para el acceso remoto, la navegación segura, el filtrado web y la inspección del tráfico. El resultado son políticas duplicadas, consolas inconexas, más puntos de fallo y una mayor carga de soporte.
Las plataformas cloud-native de Security Service Edge (SSE), como Cloud Secure Edge, consolidan esas funciones en un plano de gestión común. Así, la empresa puede aplicar políticas coherentes a recursos privados, SaaS e Internet desde cualquier ubicación, y ampliar el servicio a nuevas sedes, empleados o colaboradores sin desplegar infraestructura física adicional.
La experiencia del usuario es crítica: demasiada fricción provoca atajos, incidencias y pérdida de productividad. El acceso directo a la aplicación evita recorridos innecesarios y ofrece un comportamiento más uniforme. Para TI, la gestión centralizada aporta visibilidad sobre quién accede, a qué recurso, desde qué dispositivo y con qué política.
La evolución hacia arquitecturas zero trust no consiste únicamente en mejorar la seguridad, sino también en simplificar la operación. Muchas organizaciones administran diferentes soluciones para resolver problemas que hoy pueden abordarse desde una única plataforma cloud.
Inventario, riesgo y métricas
Sustituir una VPN no consiste en apagar un servicio y activar otro. Primero hay que inventariar aplicaciones, usuarios, dependencias y flujos, identificar protocolos heredados y decidir qué recursos pueden publicarse mediante acceso por aplicación. Este mapa evita trasladar al nuevo entorno privilegios excesivos o reglas históricas sin utilidad.
Después conviene clasificar los accesos por criticidad y comenzar con casos delimitados, como colaboradores externos, equipos móviles o aplicaciones expuestas. Un despliegue gradual permite validar la integración con el proveedor de identidad, la autenticación multifactor, la gestión de dispositivos y la supervisión antes de ampliar el alcance.
 Las políticas deben expresar decisiones de negocio comprensibles: qué perfiles necesitan cada aplicación, qué requisitos debe cumplir el dispositivo, desde qué contextos se admite la conexión y qué respuesta se aplica ante una señal de riesgo. Esa traducción es esencial para que seguridad, operaciones y responsables de aplicación compartan criterios y puedan gobernar excepciones.
La medición debe incluir recursos expuestos, privilegios eliminados, tiempos de alta y baja, incidencias, latencia percibida, adopción de autenticación reforzada y rapidez para revocar una sesión de riesgo. El éxito no se limita a la disponibilidad: debe reflejar una menor superficie de ataque y una operación más eficiente.
ZTNA y la arquitectura SSE y SASE
ZTNA gana valor dentro de una arquitectura más amplia. SSE reúne en la nube servicios de protección para aplicaciones privadas, SaaS e Internet; SASE añade capacidades de conectividad para ofrecer políticas consistentes desde cualquier ubicación. No se trata de acumular siglas, sino de hacer converger controles antes separados y reducir fisuras entre herramientas.
La convergencia aplica una misma lógica de identidad y riesgo a destinos distintos y mejora la observabilidad. No obstante, exige gobierno: deben revisarse la residencia de datos, las integraciones, la disponibilidad, la exportación de registros y la portabilidad de las políticas.
la confianza digital pasa a ser un pilar estratégico que va más allá de una obligación normativa
La madurez del proveedor y la facilidad de despliegue resultan relevantes, pero no sustituyen una evaluación propia. Cada empresa debe probar sus aplicaciones, protocolos y dispositivos, además de definir planes de continuidad.
Para los responsables de tecnología y negocio, la oportunidad consiste en combinar reducción de riesgo, productividad y simplificación. Una transición bien gobernada disminuye la exposición ante credenciales comprometidas, acelera la incorporación de usuarios y unifica políticas en entornos híbridos y multinube.
No añade simplemente otra capa de seguridad: rediseña el acceso para una empresa con un perímetro dinámico.